

Setor da saúde é alvo fácil para hackers no Brasil, alertam especialistas
No Dia da Proteção de Dados, especialistas alertam para fragilidade da rede pública de saúde como alvo fácil de hackers
Por Emanuele Almeida
28/01/2026 | 12h36 ● Atualizado | 12h37


Fabio Rodrigues Pozzebom/Agência Brasil
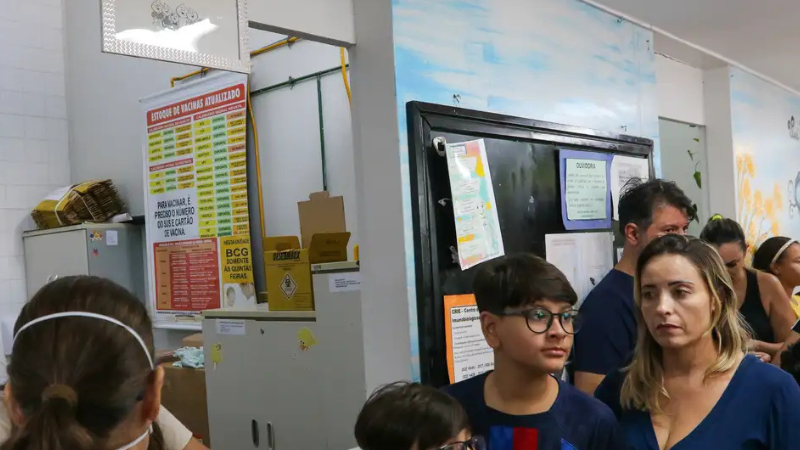
São Paulo, 28/01/2026 - Nesta quarta-feira, 28 de janeiro, o Brasil celebra o Dia Internacional da Proteção de Dados em um cenário de vulnerabilidade digital crescente. Instituída em 2006, a data marca o aniversário da Convenção 108 do Conselho da Europa — o primeiro tratado internacional para garantir a privacidade, assinado em 1981. Contudo, décadas após o compromisso global, a segurança cibernética nacional enfrenta desafios.
Leia também: LGPD: entenda como funciona a Lei Geral de Proteção de Dados
Dados do Relatório de Estatísticas Globais de Ataques Cibernéticos da Check Point mostram um aumento de 38% nas investidas criminosas online apenas em dezembro, ritmo que supera a capacidade de defesa de boa parte das organizações.
Neste contexto, o setor de saúde emergiu como um dos principais alvos. Em 2024, a área saltou da sexta para a terceira posição entre os setores mais atacados no mundo; a área da edução e pesquisa lidera a lista, em segundo lugar ficam governos e forças armadas como vítimas de ataques. Segundo o gerente geral da Kaspersky, empresa de cibersegurança, Roberto Rebouças, o motivo da escalada é estritamente financeiro. “Hospitais e clínicas tornaram-se o 'pote de ouro' do cibercrime pelo volume massivo de dados privados que gerenciam”, ressalta.
Rebouças relembra ainda que, com a Lei Geral de Proteção de Dados (LGPD), qualquer vazamento de informação confidencial passa a ter um custo financeiro alto para a empresa, com multas de até R$ 50 milhões. “O criminoso digital tem nas mãos a arma de que 'se eu vazar, você vai ter que pagar muito'", explica o gerente da Kaspersky.
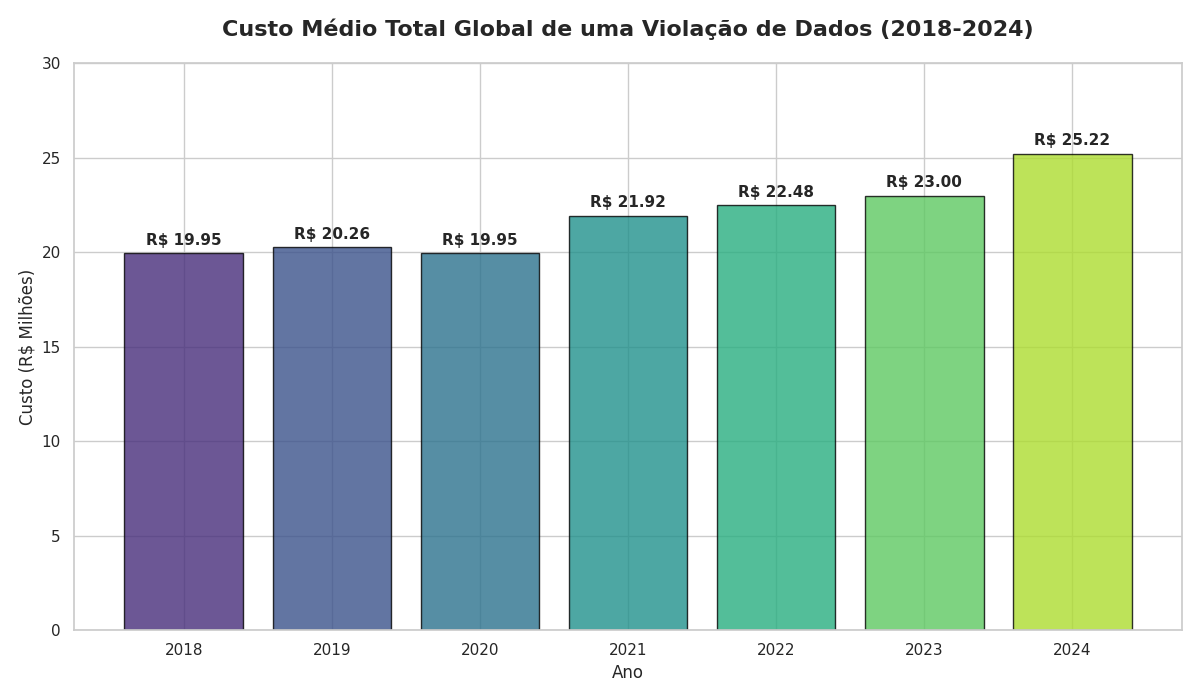
O Brasil já sente no bolso o peso da negligência digital. O custo médio de uma violação de dados no País atingiu US$ 1,36 milhão (R$ 7,03 milhões aproximadamente) em 2024, um aumento de 11,5% em relação ao ano anterior, de acordo com o Relatório de Cibersegurança 2025 da Associação das Empresas de Tecnologia da Informação e Comunicação e de Tecnologias Digitais (Brasscom). No contexto mundial, o custo médio total de uma violação de dados ficou em US$ 4,88 milhões (cerca de R$ 25,22 milhões). Veja evolução:
Inteligência Artificial no SUS
Apesar da insegurança ainda presente, o governo federal aposta na tecnologia como vetor de eficiência. O Ministério da Saúde revelou por meio da Lei de Acesso à Informação possuir 162 projetos que utilizam Inteligência Artificial no Sistema Único de Saúde (SUS), sendo 84 em desenvolvimento e 78 já concluídos. De acordo com a pasta, as iniciativas, realizadas em parceria com 73 universidades e instituições, variam desde o diagnóstico de doenças como tuberculose e dengue até o combate à desinformação.
No entanto, a velocidade da inovação parece ultrapassar a da governança. De acordo com especialista ouvidos pelo VIVA, o Brasil ainda não tem diretrizes claras para o uso de inteligência artificial na área da saúde, levantando o temor de que a coleta massiva de dados para treinar esses algoritmos ocorra sem a devida transparência.
Leia também: Saúde digital: consultas remotas aumentaram 15 vezes nos últimos cinco anos
Para o membro do Comitê Nacional de Cibersegurança (CNCiber), Rodrigo Fragola, o crescimento desses projetos sem governança adequada cria riscos imediatos: "Surge o risco de uso secundário desses dados — coletados para assistência ou gestão — sendo reutilizados para pesquisa ou treinamento de algoritmos sem transparência suficiente", alerta. Ele destaca que, mesmo bases anonimizadas, quando cruzadas com outros dados, podem permitir a reidentificação de pacientes.
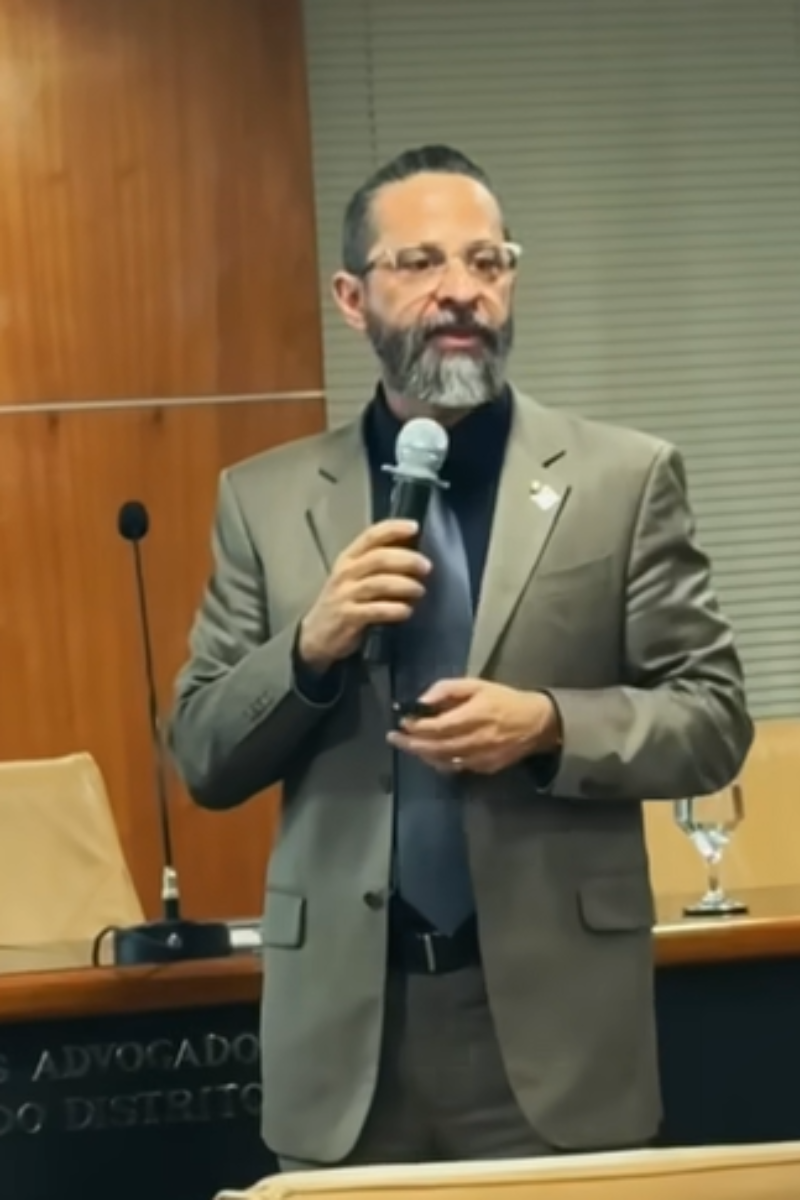
O coração dessa digitalização é a Rede Nacional de Dados em Saúde (RNDS), plataforma oficial de interoperabilidade do Ministério da Saúde, criada para conectar diferentes sistemas de saúde em todo o Brasil.
Embora essencial para a capacidade de diferentes sistemas, dispositivos, aplicações ou organizações trocarem informações e utilizarem os dados compartilhados de forma automática, ela cria um ponto único de falha crítico.
"Qualquer infraestrutura nacional que centraliza dados críticos e conecta milhares de sistemas se torna automaticamente um alvo de altíssimo valor", adverte Fragola.
Ele também reforça que dependência operacional da disponibilidade dos serviços é enorme, além disso, a integração exige uma blindagem técnica robusta contra sequestro de dados (ransomware), pois uma falha ali não compromete apenas um hospital, mas toda a rede de comunicação da saúde pública.
O cenário global corrobora esse temor: em 2024, o Health-ISAC rastreou 458 eventos de ransomware no setor de saúde globalmente. As interrupções paralisaram desde portais de pagamento até o atendimento em 140 hospitais da rede Ascension nos EUA, forçando o desvio de ambulâncias e o adiamento de cirurgias.
Para além dos riscos técnicos, há uma preocupação política sobre quem controla essa infraestrutura. A Coalizão Direitos na Rede (CDR) alerta para uma "reconfiguração silenciosa" do SUS, onde provedores tecnológicos privados podem acabar definindo como o sistema opera.
A advogada, pesquisadora da Fiocruz e integrante da CDR por meio do Laboratório de Políticas Públicas e Internet - LAPIN, Rachel Rachid, destaca a falta de participação social nas decisões. "Quando a gente vê o setor privado altamente envolvido num cenário de decisões sobre como funciona a RNDS, a gestão e o fluxo dos seus dados, e do outro lado não tem representação de quem está preocupado com a saúde pública, isso preocupa demais", afirma Rachid.
A pesquisadora relata um enfraquecimento do diálogo institucional, citando o cancelamento sem justificativa de uma reunião com o Ministério da Saúde para discutir o Projeto de Lei 5875/2013, que trata da digitalização da saúde. "Decisões tomadas neste momento, sem participação social efetiva e sem transparência sobre o uso de dados públicos, podem produzir efeitos estruturais duradouros no sistema de saúde", adverte a Coalizão.
O elo mais fraco: o paciente
Na ponta final desse ecossistema complexo está o usuário do SUS, muitas vezes alheio aos riscos. A conselheira gestora da Unidade Básica de Saúde (UBS) da Vila Anglo (SP) e participante do Movimento Popular de Saúde, Silvia Tommasini, relata uma realidade de vulnerabilidade: "Não há um letramento digital onde as pessoas estão vulneráveis a manipulações". Ela critica a falta de uma "formação crítica" que explique ao cidadão como seus dados são minerados e utilizados por grandes instituições públicas e privadas.
Essa falta de conscientização alimenta golpes. Criminosos utilizam dados vazados — como histórico médico ou hospitalar — para criar fraudes convincentes via engenharia social. A líder de Segurança e Confiabilidade do Google na América Latina, Priscila Couto reforça que "os erros geralmente acontecem porque os golpistas usam o comportamento humano – a nossa pressa ou curiosidade", recomendando que usuários desconfiem de mensagens urgentes pedindo dados.
Leia também: Vazamento de dados: o que fazer quanto as informações acabam na Darkweb?
Nesse contexto, há o “clique por impulso” em links urgentes, alerta a líder do Google. Ela relembra que é muito comum recebermos mensagens (SMS ou aplicativos de mensageria) com tom de urgência, como "sua conta será bloqueada” ou “ganhe esse prêmio agora".
“O erro aqui é agir sem pensar. Então pare, respire e pense com calma. Sempre que receber algo assim, ligue o seu ‘desconfiômetro’. Se o link parecer estranho, não clique”, recomenda.
Ela acrescenta que hoje vivemos em um mundo de conveniências digitais, e por isso precisamos aprender a ler as “entrelinhas” de cada ambiente. Então ela indica que, antes de clicar em “aceitar” ou fornecer seus dados, que o indivíduo analise se o pedido de dados faz sentido se perguntando: “por que este aplicativo/local precisa dessa informação?”, conclui.
Comentários
Política de comentários
Este espaço visa ampliar o debate sobre o assunto abordado na notícia, democrática e respeitosamente. Não são aceitos comentários anônimos nem que firam leis e princípios éticos e morais ou que promovam atividades ilícitas ou criminosas. Assim, comentários caluniosos, difamatórios, preconceituosos, ofensivos, agressivos, que usam palavras de baixo calão, incitam a violência, exprimam discurso de ódio ou contenham links são sumariamente deletados.
Agora