

Caixa Vida e Previdência tem dados vazados de 7,6 milhões de clientes
Ataque cibernético expôs nomes e CPFs também de ex-clientes; empresa afirma que não há indícios de acesso a senhas, dados bancários ou saldos

Por Alexandre Barreto e Broadcast
12/11/2026 | 11h54


Marcelo Camargo/Agência Brasil
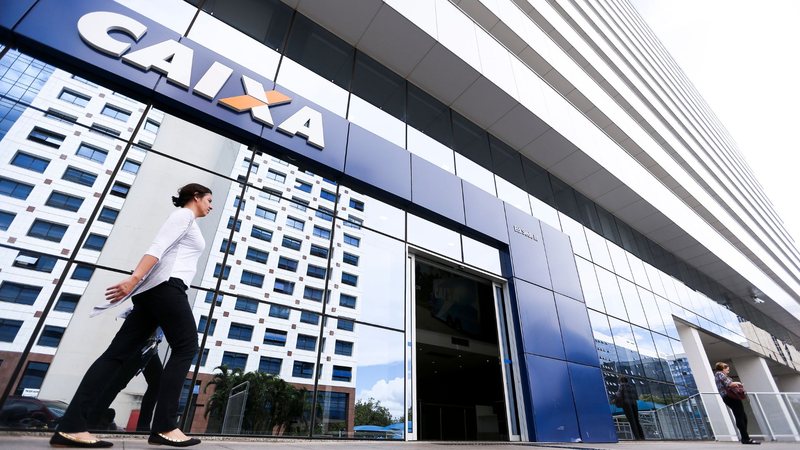
Um ataque cibernético à Caixa Vida e Previdência expôs dados pessoais de até 7,6 milhões de clientes, incluindo nomes, CPFs e, em alguns casos, endereços e contatos, aumentando o risco de fraudes.
A empresa confirmou que não houve comprometimento de dados financeiros, mas alertou que a exposição de informações pessoais pode facilitar tentativas de golpes, como phishing por SMS e e-mail.
A CVP está comunicando os clientes afetados e abriu um canal de comunicação para dúvidas, além de ter notificado a Autoridade Nacional de Proteção de Dados e iniciado uma investigação com consultoria especializada para apurar a origem e os impactos do ataque.
São Paulo - Um ataque cibernético à Caixa Vida e Previdência (CVP) provocou a exposição de dados pessoais de clientes e ex-clientes da empresa. O incidente, identificado em 6 de novembro, atingiu uma base cadastral com 7,6 milhões de clientes ativos, segundo comunicado divulgado pela Caixa Seguridade nesta quinta-feira, 12.
Entre as informações expostas estão nomes e números de Cadastro de Pessoas Físicas (CPF). Em parte dos registros, também foram identificados endereços, telefones, e-mails e datas de nascimento.
Leia também
A empresa informou que houve acesso não autorizado ao seu ambiente tecnológico e cópia de dados para fora de seus sistemas. Após identificar o ataque, a CVP bloqueou os mecanismos utilizados e adotou medidas adicionais de proteção.
"Conforme a apuração preliminar, não há indícios de comprometimento de dados financeiros ou de autenticação, como valores de apólices, saldos de previdência, dados bancários ou senhas", informou a Caixa Seguridade.
Clientes podem sofrer golpes após vazamento de dados?
A empresa destacou que a exposição de informações pessoais pode facilitar tentativas de golpes. Com nome, CPF, telefone e data de nascimento, criminosos podem tentar se passar por instituições financeiras ou empresas conhecidas para convencer vítimas a fornecer senhas, códigos de acesso ou informações bancárias.
Um exemplo é o envio de mensagens falsas por SMS, WhatsApp ou e-mail, com supostas cobranças, problemas cadastrais ou ofertas de serviços. O objetivo é levar a pessoa a clicar em links ou compartilhar informações que permitam fraudes.
Por isso, a Caixa Vida e Previdência está comunicando os titulares afetados que tiveram telefone celular ou e-mail expostos, além de grupos considerados vulneráveis. As mensagens incluem recomendações de proteção diante do risco de fraude.
O que fazer para se proteger de golpes?
Mesmo que não tenha recebido uma comunicação da empresa, o cliente pode adotar alguns cuidados:
- Não clique em links enviados por desconhecidos que mencionem problemas com seguros ou previdência;
- Bancos e instituições financeiras não devem solicitar senhas ou códigos de autenticação por telefone ou mensagem;
- Antes de responder a uma ligação ou mensagem, procure os canais oficiais da instituição;
- Desconfie de pedidos inesperados de pagamentos, transferências ou atualização de dados cadastrais.
Empresa investiga origem do ataque
A Caixa Vida e Previdência informou que abriu um canal de comunicação por e-mail para receber dúvidas dos clientes sobre o incidente.
A empresa também comunicou a ocorrência à Autoridade Nacional de Proteção de Dados (ANPD) e às demais autoridades competentes, conforme previsto na Lei Geral de Proteção de Dados Pessoais (LGPD).
A investigação técnica está em andamento, com apoio de uma consultoria externa especializada em perícia forense. O trabalho busca identificar a origem do ataque, a extensão do vazamento e seus impactos, além de monitorar a internet para "identificar eventual exposição dos dados", informou a empresa.
Comentários
Política de comentários
Este espaço visa ampliar o debate sobre o assunto abordado na notícia, democrática e respeitosamente. Não são aceitos comentários anônimos nem que firam leis e princípios éticos e morais ou que promovam atividades ilícitas ou criminosas. Assim, comentários caluniosos, difamatórios, preconceituosos, ofensivos, agressivos, que usam palavras de baixo calão, incitam a violência, exprimam discurso de ódio ou contenham links são sumariamente deletados.
Agora