

Golpe do reembolso do INSS usa app falso para roubar dados
Análise da Kaspersky aponta que o golpe começa com o envio de links falsos que levam a páginas que imitam a loja de apps do Google


Adobe Stock
São Paulo - Criminosos virtuais estão aplicando golpes que prometem falso reembolso do Instituto Nacional do Seguro Social (INSS) para infectar celulares Android e roubar dados bancários e dinheiro das vítimas. O alerta foi feito pela empresa de cibersegurança Kaspersky, que identificou um trojan chamado BeatBanker usado em campanhas direcionadas principalmente a cidadãos brasileiros.
Mais conhecido como Cavalo de Troia, o trojan é um tipo de software malicioso que se disfarça de programa legítimo ou inofensivo para enganar o usuário e ser instalado.
O BeatBanker opera uma campanha multifacetada, capaz de minerar criptomoedas secretamente, roubar credenciais bancárias e, em suas versões mais recentes, evoluiu para um trojan de acesso remoto (RAT), que permite controlar o dispositivo e realizar fraude popularmente chamadas de Golpe da Mão Fantasma”, informou a empresa.
Segundo a análise da empresa de privacidade digital, o golpe começa com o envio de links falsos que levam a páginas que imitam a loja de aplicativos do Google.
Nessas páginas, a vítima é induzida a baixar aplicativos maliciosos disfarçados de serviços populares, como um suposto aplicativo de reembolso do INSS.
Entenda o BeatBanker
Após a instalação do usuário, o trojan passa a controlar o dispositivo da vítima. O programa pode registrar teclas digitadas, capturar dados bancários, acessar câmeras e microfone, monitorar localização e até instalar outros aplicativos sem autorização. O objetivo é coletar informações financeiras e permitir fraudes diretamente no celular.
Leia também: "Golpe do CPF cancelado" chega no WhatsApp; veja como se prevenir
A Kaspersky também identificou que o malware pode atuar como minerador de criptomoedas. Nesse caso, o aparelho infectado passa a utilizar seus próprios recursos para minerar a moeda digital Monero (XMR) para os criminosos.
Isso resulta em superaquecimento, consumo excessivo de bateria e degradação do desempenho do aparelho", ressalta a empresa.
Outro recurso usado no golpe é a substituição de telas de confirmação de aplicativos financeiros por páginas falsas. Quando a vítima tenta realizar uma transferência, o trojan altera secretamente o destinatário da transação e redireciona o dinheiro para contas controladas pelos criminosos.
Para permanecer ativo por mais tempo, o BeatBanker utiliza técnicas que dificultam sua detecção. Entre elas está a reprodução contínua de um áudio. "É um arquivo de áudio quase inaudível, simulando o uso ativo do dispositivo e impedindo que o sistema operacional o encerre ou o coloque em estado de suspensão por inatividade, garantindo que o trojan permaneça ativo por longos períodos", explica a Kaspersky.
Leia também: Criminosos usam falsos links de sites do governo para espalhar vírus
Malware controla uso do celular e nível de bateria
De acordo com a Kaspersky, o malware também monitora o uso do celular, o nível de bateria e a temperatura do aparelho para ajustar seu funcionamento e evitar sinais que possam alertar o usuário.
Segundo Fabio Assolini, diretor da Equipe Global de Pesquisa e Análise da companhia para a América Latina e Europa, o BeatBanker mostra como o cibercrime mobile está adotando uma abordagem cada vez mais profissional e modular.
Em vez de um único objetivo, o malware combina diferentes formas de monetização no mesmo dispositivo comprometido, desde mineração de criptomoedas até fraude bancária e espionagem digital, permitindo que os criminosos escolham a estratégia mais lucrativa em cada vítima."
Esse modelo híbrido, complementa o especialista, aumenta significativamente o impacto das campanhas e reforça a necessidade de que usuários tratem seus smartphones com o mesmo nível de atenção à segurança que já dedicam aos computadores.
Leia também: Golpe do falso gerente de banco cresce; veja sinais e como se proteger
Como se proteger do BeatBanker
A empresa afirma que a estratégia dos criminosos explora a confiança do público em serviços governamentais e marcas populares.
Por isso, recomendam evitar baixar aplicativos fora das lojas oficiais e desconfiar de links que prometem benefícios financeiros, como reembolsos do INSS. Veja todas as recomendações na íntegra:
- Atenção aos links e mensagens: o link para estes sites que imitam o layout de lojas de aplicativo são a porta de entrada para o BeatBanker;
- Verifique nos canais oficiais: antes de clicar em qualquer link, verifique se está no site ou aplicativo oficial da empresa;
- Baixe aplicativos apenas em lojas oficiais: Apple App Store e Google Play, mas lembre-se de que nem mesmo baixar aplicativos em lojas oficiais é isenta de riscos;
- Nunca baixe aplicativos de fontes desconhecidas: para usuários de Android, é crucial desativar a função "instalar de fontes desconhecidas" nas configurações do seu aparelho;
- Tenha uma proteção no celular para evitar instalar app falsos: ele é capaz de detectar e bloquear links maliciosos e a instalação de arquivos perigosos, como o Kaspersky Premium;
- Verifique as permissões dos aplicativos: pense cuidadosamente antes de permitir um aplicativo, especialmente quando se trata de permissões de alto risco, como Serviços de Acessibilidade;
- Atualize seu sistema operacional e os aplicativos importantes: muitos problemas de segurança podem ser resolvidos instalando versões atualizadas do software.
"A Kaspersky continua monitorando o BeatBanker e suas variantes, fornecendo informações para proteger os usuários contra esta ameaça em evolução. Para mais informações técnicas sobre o trojan bancário, visite o blog da Kaspersky no Securelist", informou a empresa.
Leia também: Golpe da chamada de vídeo: entenda como funciona e saiba como se proteger
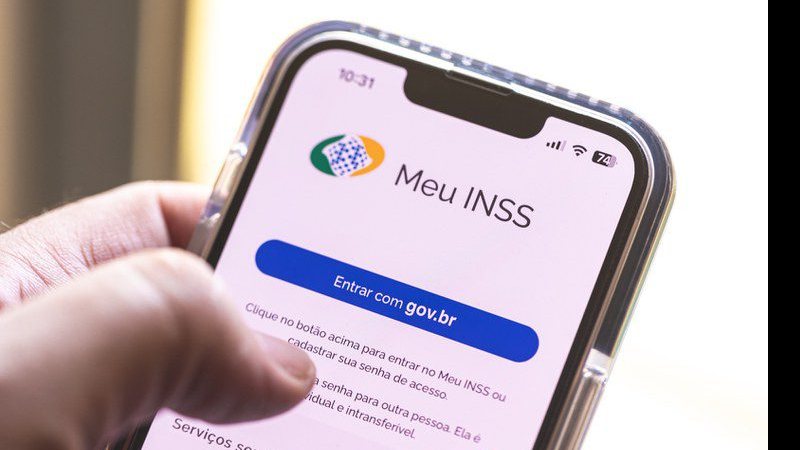
Outras recomendações do governo orientam o segurado a desconfiar de qualquer ligação, mensagem ou e-mail que peça confirmação de dados ou ameace bloquear seu benefício. Caso receba uma ligação suspeita, não forneça informações e encerre a chamada imediatamente. Em caso de dúvida, ligue para a Central 135, acesse o site da ouvidoria ou aplicativo Meu INSS.
O que diz o INSS
O INSS informou que não solicita a confirmação de dados pessoais ou bancários por meio de links ou aplicativos enviados a segurados. Segundo o órgão, toda a comunicação e a prestação de serviços digitais são realizadas exclusivamente pelos canais oficiais, como o aplicativo Meu INSS, o site e a Central de Atendimento 135.
"É importante ressaltar que o Instituto não utiliza intermediários para a concessão de benefícios e jamais cobra taxas para a realização de serviços ou perícias médicas", disse em nota.
A orientação do INSS é não clicar em links de procedência desconhecida e a baixarem o aplicativo Meu INSS apenas nas lojas oficiais, como Google Play e App Store, verificando sempre se o desenvolvedor indicado é o Governo do Brasil.
"Caso o segurado identifique qualquer tentativa de golpe ou uso indevido da marca INSS, deve registrar a ocorrência imediatamente na Ouvidoria do INSS ou por meio da plataforma Fala.BR", afirma o Instituto.
Comentários
Política de comentários
Este espaço visa ampliar o debate sobre o assunto abordado na notícia, democrática e respeitosamente. Não são aceitos comentários anônimos nem que firam leis e princípios éticos e morais ou que promovam atividades ilícitas ou criminosas. Assim, comentários caluniosos, difamatórios, preconceituosos, ofensivos, agressivos, que usam palavras de baixo calão, incitam a violência, exprimam discurso de ódio ou contenham links são sumariamente deletados.
Agora